

你是不是看到 DeFi 高收益就想衝,卻又怕哪天協議被駭,錢就這樣沒了、還追不回來?這篇不會嚇你別碰 DeFi,而是先用 Radiant 收攤這個案例,帶你看懂協議被駭後通常會發生什麼、為什麼錢這麼難追回、把錢放進去前該檢查哪些風險,最後幫你把心態擺正,知道這種收益到底值不值得你扛。
DeFi 被駭之後,通常會發生什麼事?
「不就是被偷一筆錢,團隊補一補、賠一賠不就好了?」很多新手第一直覺是這樣,但現實往往比這殘酷得多。DeFi 被駭的後果,常常是資產難追、信任崩塌、協議難救,三件事接連發生。這一節我先帶你看清楚這條典型的連鎖反應,因為唯有先理解最壞情況怎麼演進,你才會明白接下來那些風險檢查為什麼非做不可。
資產一旦被轉走,往往很難追回
先講最直接的衝擊。DeFi 最核心的幾個特性——鏈上、無需許可、不可逆,平時是它的優點,被駭時卻會立刻變成雙面刃。駭客一旦得手,資金可以在鏈上以極快的速度轉移、混幣、跨鏈拆散,等你發現異常時,錢可能早就被切成無數小份、流進各種匿名地址裡。
這時候團隊能做的,通常是找區塊鏈安全公司協助追蹤金流、聯繫交易所和執法單位嘗試凍結,但實際能追回的比例往往很低。Radiant 就是一個血淋淋的例子:他們動用了美國執法單位和專業資安公司的資源去追,結果追了一年半,依然沒有實質進展。我會把這件事當成 DeFi 的一條鐵律來記——錢一旦離開合約進了駭客手裡,你能拿回多少,大多時候已經不在你或團隊能控制的範圍內了。
協議很可能不只是暫停,而是直接收攤
第二個常被低估的後果,是協議本身可能撐不過這一關。很多新手以為被駭頂多停機修復一陣子,等漏洞補好就重新開張,但一次重大攻擊,足以直接終結一個原本運作正常的項目。
被駭損失的不只是那筆被偷走的資金,更致命的是信任的崩塌:老用戶開始恐慌提款、新資金不敢進場、原本談好的合作和投資也跟著縮手。當協議補不回窟窿、又募不到救援資金、日常營運的開銷也燒不下去時,最後的結局往往就是 wind down,也就是有秩序地收攤。Radiant 最終就是在評估後認為看不到可行的前路,於是轉成只讓用戶提領、還款的維護狀態。所以我才會提醒新手,DeFi 的被駭風險,從來不是單純的價格波動,它可能是整個協議直接從你眼前消失。
存錢進去的用戶,往往是最後承擔的人
第三件你必須認清的事:在這條連鎖反應裡,把錢存進去的散戶用戶,常常是站在最末端、最後承擔結果的那一群。
協議被駭、走向收攤的過程中,團隊、投資方、甚至駭客都各有各的盤算和退路,但普通用戶能做的選擇其實非常有限。就算協議事後轉成維護狀態、開放提領,你最終能拿回多少,也完全取決於金庫裡還剩下什麼,而不是你當初存了多少。我自己從這類案例記住的一點是:DeFi 的最壞情況,不是帳面上跌個三五成,而是本金大幅受損、甚至協議直接歸零。把這個前提想清楚,你後面在配置金額時,才不會用「它一定沒事」的心態下重注。
用 Radiant Capital 看一次完整的崩塌
「一個原本好端端在運作的借貸協議,到底是怎麼一步步走到收攤的?」與其聽抽象的風險說明,不如把 Radiant 這個真實案例攤開來看一次。從攻擊怎麼發生、團隊怎麼追、到最後為什麼還是放棄,這條完整的時間線,會讓你比看十篇風險科普更明白 DeFi 的風險到底藏在哪。
攻擊不是攻破合約,而是攻破了「人」
Radiant 這次的攻擊,被不少分析者形容為 DeFi 史上最精密的駭客事件之一,而它精密的地方,正好打破了很多人對 DeFi 風險的想像。我們常以為被駭一定是智能合約寫錯、被人鑽了程式漏洞,但這次的破口不完全在程式碼。
根據事後的分析,駭客是先用惡意軟體入侵了至少三名開發者的硬體錢包,讓這些開發者在多簽錢包上,簽下了一筆筆「畫面看起來完全正常、實際上卻是惡意」的交易。換句話說,被攻破的是人與簽名流程,而不只是合約本身。這件事對新手的提醒非常重要:DeFi 的安全,不只取決於合約有沒有經過審計,也取決於背後團隊的操作安全到不到位。一個審計報告漂亮的協議,照樣可能因為團隊的設備被入侵而出事。
追了大約 18 個月,最後還是選擇收攤
攻擊發生在二○二四年十月,事發後團隊並沒有擺爛,而是立刻展開追討。他們找了 Web3 資安公司協助追蹤金流,也主動聯繫美國執法單位,試圖凍結並追回那批被轉走的資產,能用的正規管道幾乎都用上了。
但努力歸努力,結果歸結果。經過大約十八個月的追查,團隊得到的結論相當殘酷:沒有實質的資產追回、吸引不到願意接手的新救援資金、財務上也撐不下去。最終在二○二六年六月,Radiant DAO 正式宣布收攤。從被駭到收攤,這條橫跨一年半的時間線本身就是最有力的證據——在 DeFi 世界裡,追回被駭資產這件事,遠比你想像中要難得多,而且就算傾盡全力,最後也未必有結果。
對把錢存進去的用戶意味著什麼
把鏡頭拉回到普通用戶身上。對那些把資金放在 Radiant 裡賺利息的人來說,這整段過程帶來的最直接衝擊,就是資產風險與信任同時崩塌。
就算協議後來轉成維護狀態、開放大家把剩下的錢提出來、把欠款還掉,你最終能拿回多少,取決於攻擊和事後處理之後還剩下什麼,這已經不是當初那個正常運作、隨時能存能取的協議了。我自己看完這個案例後,記得最牢的一句話是:在 DeFi,最壞情況不是帳面虧損,而是協議直接消失、本金大幅受損。這個風險不是萬分之一的小概率,Radiant 就是活生生的例子,所以它必須在你存錢之前,就被老老實實地算進去。
為什麼 DeFi 被駭後,錢這麼難追回?
「都已經知道是誰、錢轉去哪了,為什麼還是追不回來?」這是很多人看完 Radiant 案例後最大的疑問。這一節我們往下挖一層,看清楚 DeFi 被駭後資產難以追回背後的幾個結構性原因,搞懂這些,你就不會再天真地以為「反正出事還有人會幫我把錢追回來」。
鏈上的不可逆,是優點也是陷阱
第一個原因,藏在 DeFi 最引以為傲的特性裡:交易不可逆。在傳統金融體系裡,如果你的卡被盜刷、轉錯了帳,銀行或支付機構往往還有機制可以凍結、撤銷、追回,因為背後有一個中心化的管理者握著最終的控制權。
但在鏈上世界,一筆交易一旦被確認寫進區塊,就幾乎沒有任何人能把它撤回,包括協議團隊自己。這個設計保障了「沒有人能隨意沒收你的資產」的去中心化精神,卻也意味著當資產被駭客以一筆筆看似正常的交易轉走後,沒有一個上帝視角的管理員能按下還原鍵。我會這樣理解:你享受 DeFi 不被任何中心審查的自由,同時也就放棄了出事時有人幫你撤銷交易的那層保護網,這兩者是同一枚硬幣的兩面。
資金可以快速混幣、跨鏈,金流被打散
第二個原因,是駭客有非常成熟的洗錢工具,能在短時間內把贓款的金流軌跡徹底打亂。資金被盜之後,駭客通常不會傻傻地放在原地,而是立刻透過混幣服務、去中心化交易所、跨鏈橋,把這筆錢拆散、混淆、搬到不同的鏈上。
經過這一連串操作,原本清晰的金流就像一杯水倒進大海,追蹤難度直線上升。雖然區塊鏈本身公開透明、每筆交易都查得到,但「查得到軌跡」和「能凍結、能追回」是兩回事——只要這些資金沒有經過願意配合的中心化機構(例如有 KYC 的交易所),執法單位和資安公司就很難真正卡住它。Radiant 動用了正規資源追了一年半仍無實質進展,背後很大一部分原因,就是這套混幣與跨鏈的洗錢路徑實在太難破解。
跨國、匿名,讓執法的手伸不進去
第三個原因,是這類攻擊往往是跨國、匿名進行的,傳統執法的力量很難真正觸及。駭客可能身在任何一個國家,藏在層層代理和匿名工具背後,連身份都難以確認,更別說跨境調查、起訴、追討的漫長流程。
這也是為什麼,即使團隊像 Radiant 那樣認真地聯繫了美國執法單位,最後也只能換來「沒有實質進展」這樣的結果。執法不是不努力,而是在一個無國界、匿名、不可逆的環境裡,他們手上能用的工具本來就有限。對我們這些普通用戶來說,這帶出一個很實際的心態調整:不要把追回的希望寄託在事後執法上,真正能保護你的,是事前不把超過自己承受範圍的錢放進去。
把錢放進 DeFi 前,最該檢查的風險
「那我是不是乾脆別碰 DeFi 了?」也不必走到這一步。重點不是完全不參與,而是進場前先把該做的檢查做完、把心態擺正。這一節給你幾個我自己會老實照著走的關鍵點,幫你把那些一眼就能看出問題的高風險協議先過濾掉。
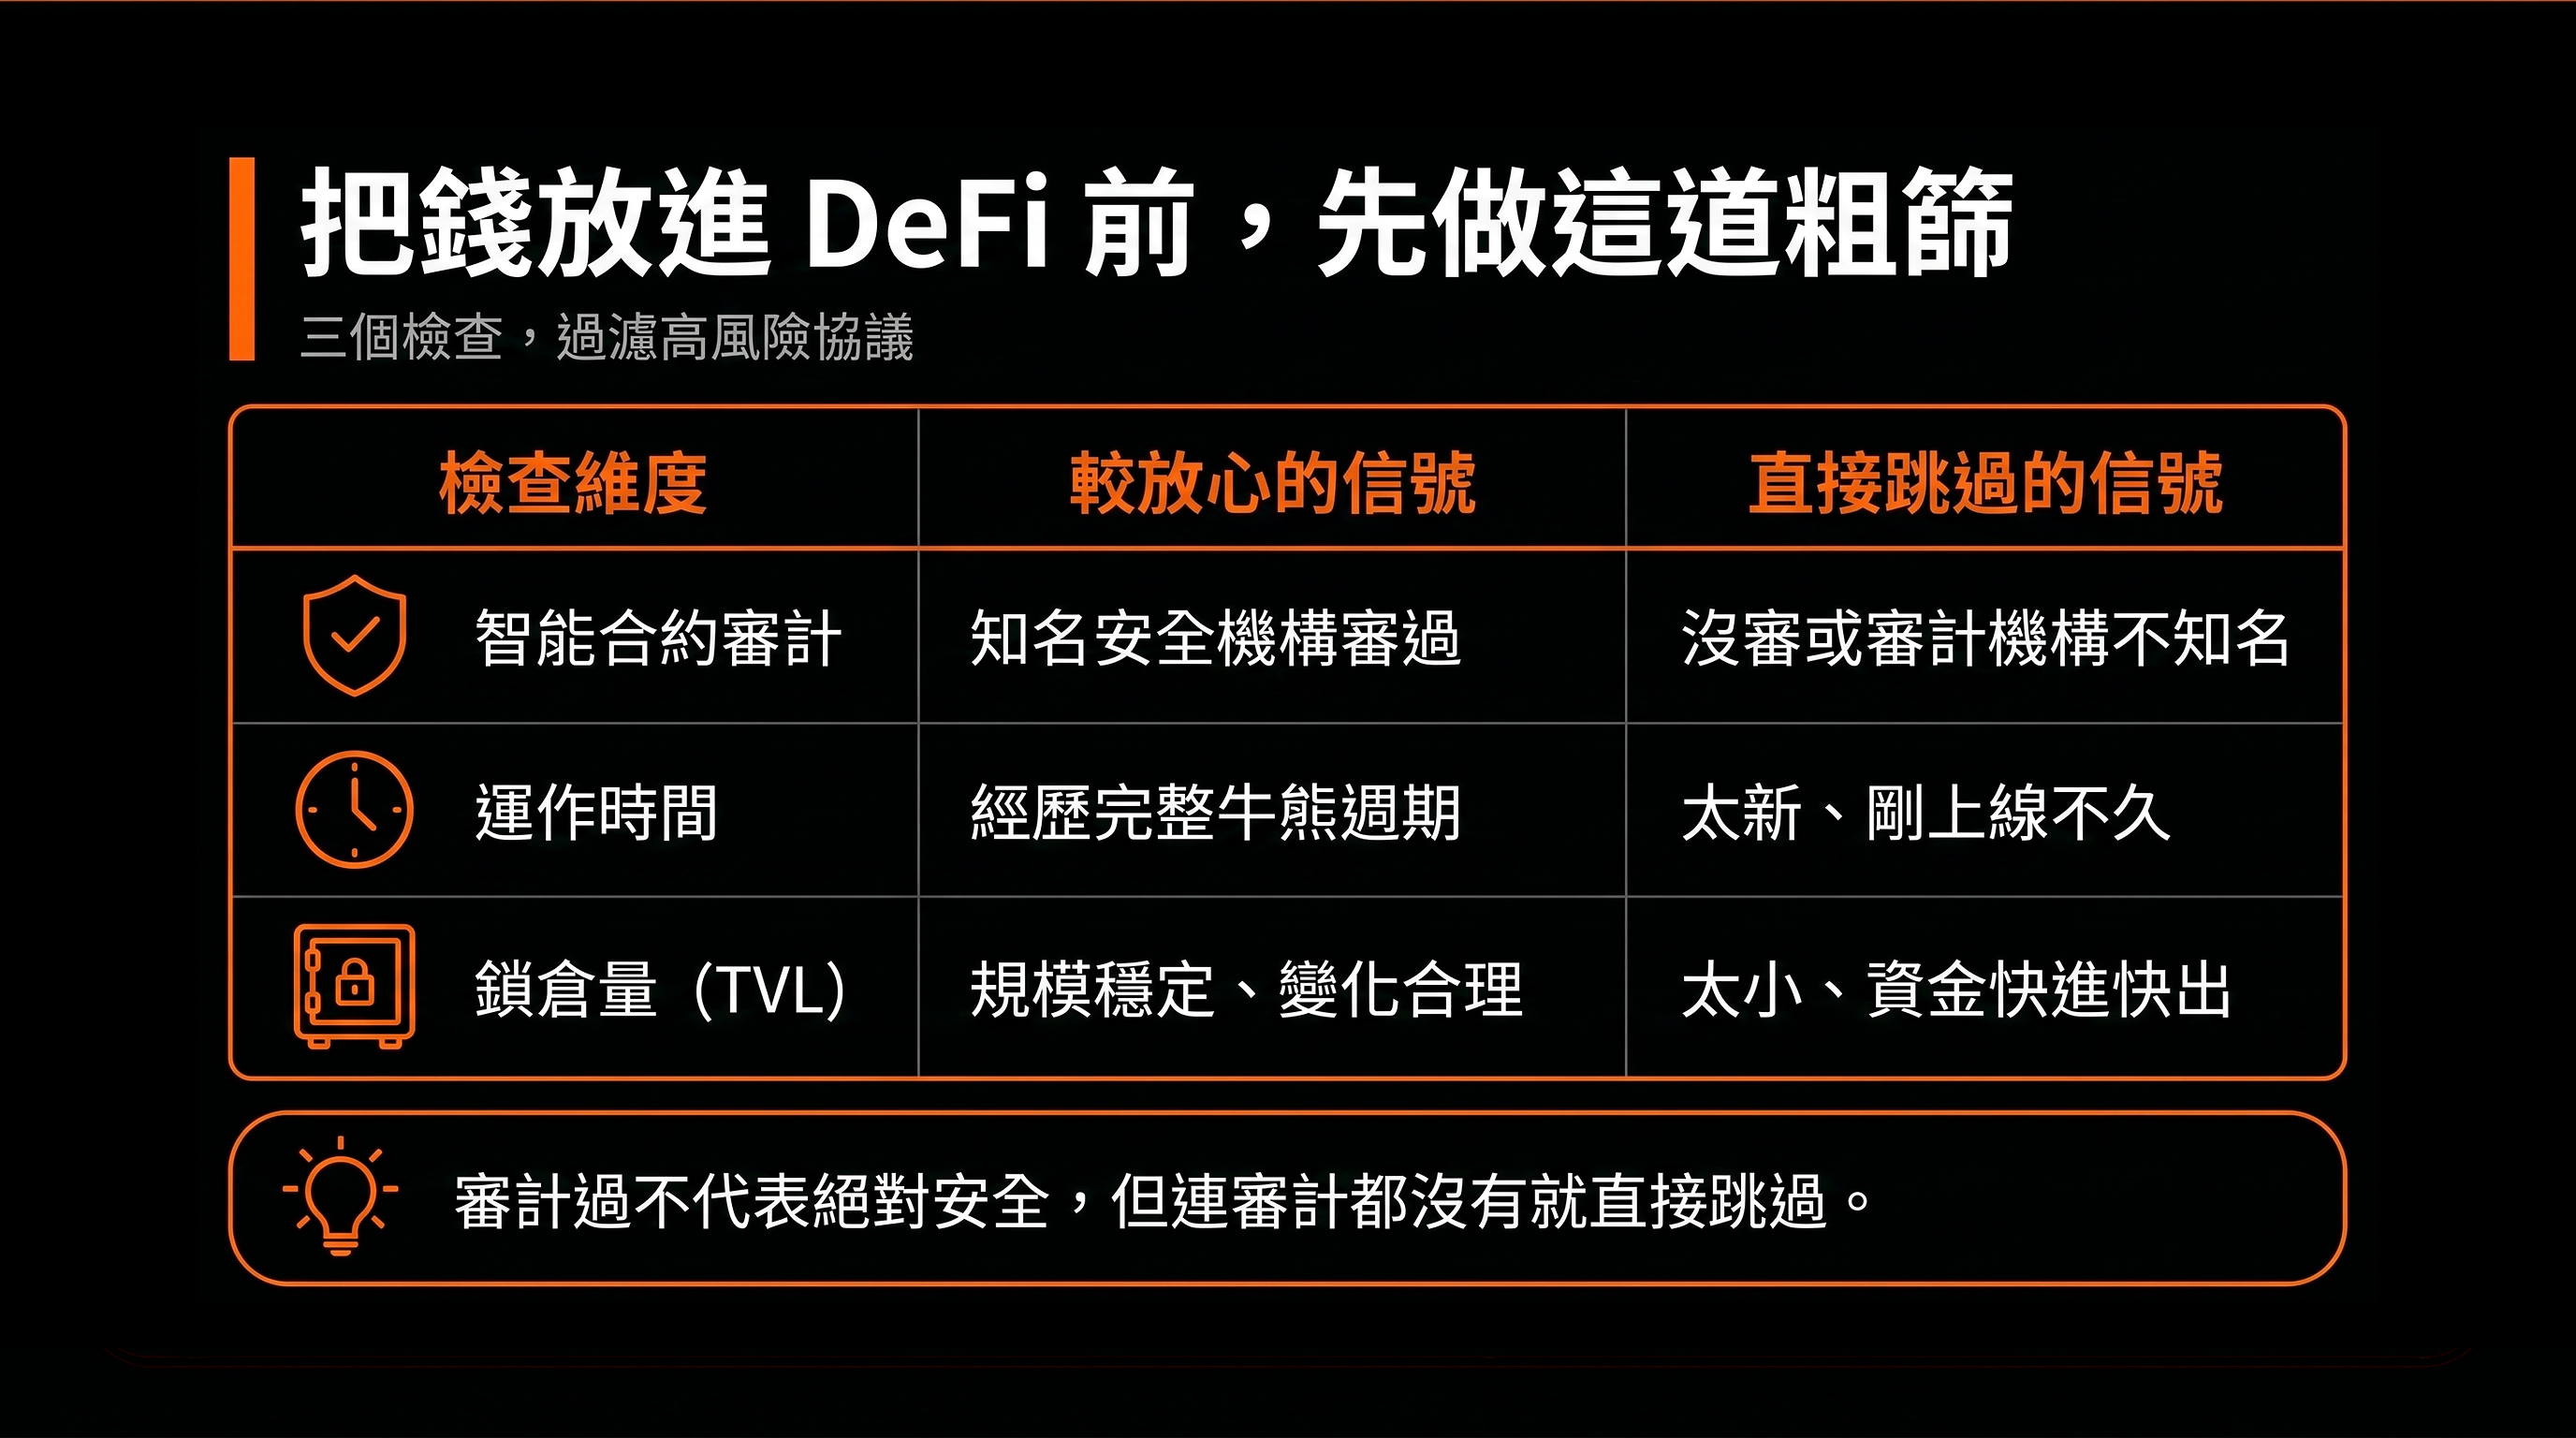
先看審計、運作時間與資金規模
把錢放進一個 DeFi 協議之前,我會先花時間看幾個最基本的面向,當作第一道粗篩。這幾項都查不出問題,不代表絕對安全,但只要其中一項明顯不對勁,通常就足以讓我直接跳過。
- 有沒有經過知名安全機構的智能合約審計——但要記得,審計過不等於絕對安全,Radiant 就是審計之外的人為環節出了事。
- 協議運作多久了、有沒有經歷過完整的牛熊市場週期,時間是最誠實的壓力測試。
- 鎖倉量(TVL)的規模與歷史走勢,太新、太小、資金來去異常的協議都要更謹慎。
這三項查下來,你不會因此百分之百安全,但能幫你過濾掉一大批一眼就看得出問題的高風險項目。我把它當成進場前的基本功,連這點功課都懶得做,那就更不該把錢放進去。
別把所有資產壓在單一協議上
DeFi 投資裡我認為最危險的一種做法,就是把全部身家都押進同一個協議,賭它永遠不出事。Radiant 的案例已經告訴你,再像樣的協議,都有直接收攤、本金大幅受損的可能。
面對這種「可能直接歸零」等級的風險,最實在、也最不需要技術的一道防線,就是分散。把資金分散在不同類型、不同團隊的協議上,甚至刻意保留一部分在自己掌控的錢包裡不動,那麼萬一某一個協議真的被駭收攤,你頂多是受傷,而不至於全軍覆沒。我自己的原則很簡單也很保守:放進 DeFi 的每一筆錢,都用「這筆它可能回不來」的心態去決定金額,能讓我半夜睡得著,比多賺那點利息重要得多。
看懂收益背後的風險來源
最後一個、也是最容易被高年化數字蓋過去的提醒:DeFi 那些誘人的高收益,背後往往對應著你還沒看清楚的風險。天下沒有白吃的午餐,異常高的報酬率,通常是在替某種你沒注意到的風險付利息。
所以在被收益率吸引之前,我會先逼自己回答幾個問題:這個利息到底是從哪裡來的、協議靠什麼模式賺錢、它的智能合約和團隊操作有沒有明顯的弱點。把這些想清楚,比單純比較哪家年化高重要得多。與其問「這裡收益有多高」,不如先問「這個收益背後,我實際承擔了什麼風險」。一個連收益來源都講不清楚、或是高得不合常理的協議,再漂亮的數字我都會先跳過——因為看不懂的風險,才是最貴的風險。
經歷被駭後,怎麼調整你的 DeFi 心態?
「看完這些,是不是該對 DeFi 敬而遠之?」我的答案不是逃避,而是用更成熟的心態去面對。技術上的檢查清單之外,真正能長期保護你的,其實是一套對風險的正確認知。這一節我們把心態這塊補齊,讓你不會因為一次恐慌就矯枉過正,也不會因為一時貪心就忘了教訓。
把 DeFi 收益當成「風險溢酬」,而不是免費的錢
第一個要校正的心態,是別把 DeFi 的高收益當成天上掉下來、別人不知道的好康。比起傳統金融,DeFi 之所以能給出明顯更高的報酬,本質上是因為你承擔了更多、更新型態的風險——智能合約風險、團隊操作風險、協議倒閉風險,這些都是傳統存款不會有的。
換句話說,那多出來的利息,其實是市場付給你的風險溢酬,是讓你承擔上述這些可能性的補償,而不是平白無故的福利。當你用這個角度去看,就不會再被一個誇張的年化數字沖昏頭,而會自然地去想:為了這個報酬,我到底額外扛了哪些風險、這些風險我願不願意、扛不扛得起。心態從「賺免費的錢」轉成「為承擔風險收費」,你的每一個決定都會謹慎一個檔次。
用「最壞情況」反推你該投入多少
第二個心態,是學會從最壞情況往回推,而不是從最好情況往前衝。很多人決定投入多少時,腦子裡想的都是「如果年化有這麼高,那我多放一點,一年能多賺多少」,這是典型的從美好結局倒推下注。
但 Radiant 教給我們的,恰恰是要反過來:先問自己「如果這個協議明天就像 Radiant 一樣被駭、然後收攤,我放進去的這筆錢全部拿不回來,我能不能承受?」如果答案是會嚴重打亂你的生活和財務規劃,那就代表你放太多了,該往下調。我自己在 DeFi 的每一筆配置,金額都是用這種最壞情況反推出來的——先確定就算歸零我也扛得住,再去享受它正常運作時帶來的收益。這樣的順序,能讓你在這個高風險的領域裡活得久一點。
不被單一事件嚇退,也不忘記它的教訓
第三個、也是最需要平衡的心態:不要因為一次像 Radiant 這樣的事件就全盤否定 DeFi,但也千萬不要過幾個月就把這個教訓忘得一乾二淨。這兩種極端,其實都會讓你受傷。
被一次大型被駭事件嚇到從此完全不碰,你可能會錯過這個領域真正有價值的部分;但若是看完幾天就拋諸腦後,下次又被高收益吸引而重壓單一協議,那等於什麼也沒學到。比較成熟的做法,是把這類事件當成校準自己風險認知的素材:它提醒你審計不是萬靈丹、追回幾乎不可能、分散和控制金額才是真正的護身符。把這些原則內化成習慣,你就能在繼續參與 DeFi 的同時,把自己暴露在最壞情況下的傷害,壓到一個能承受的範圍。
結語
這篇用 Radiant Capital 被駭、追了大約一年半仍宣布收攤的真實案例,帶你把 DeFi 被駭後的現實看清楚:資產往往難以追回、協議可能直接關門,而站在最末端承擔結果的,常常是把錢存進去的散戶。回到開頭那個問題——協議被駭後資產還追得回嗎?答案多半是非常難,甚至追不回來。但我寫這篇不是要嚇你別碰 DeFi,而是希望你把最壞情況看在前面:先查審計、運作時間與資金規模,別把全部身家壓在單一協議,看懂高收益背後的風險來源,並且用「它可能回不來」的心態去決定每一筆投入的金額。把這些原則放進你的配置裡,才是面對 DeFi 風險時,比較踏實、也比較走得遠的方式。


