

DeFi の高い収益を見て投資したいと思いますか。でも、いつかプロトコルがハッキングされ、資金が失われ、取り戻せなくなるのではないかと心配ですか?この記事はあなたを怖がらせてDeFiから遠ざけるわけではありませんが、まずラディアントの事例を使って失速を解消し、プロトコルがハッキングされた後に通常何が起こるのか、資金を回収することがなぜそれほど難しいのか、資金を投入する前にどのようなリスクを確認すべきかを理解し、最後に自分の考え方を正し、そのメリットが価値があるかどうかを知るのに役立ちます。
DeFi がハッキングされた後、通常何が起こりますか?
「大金を盗まれただけじゃないですか。球団が補償して補償した方がいいんじゃないですか」。これは多くの初心者の最初の本能ですが、現実はこれよりもはるかに残酷であることがよくあります。 DeFiでハッキングされると、多くの場合、資産の回復が困難になり、信頼が崩壊し、プロトコルの保存が困難になります。三つのことが次々に起こります。このセクションでは、まずこの典型的な連鎖反応について説明します。最悪のシナリオがどのように展開するかを理解することによってのみ、次のリスク チェックを行う必要がある理由を理解できるからです。
資産は一度譲渡されると回収が困難になることが多い
まず最も直接的な影響について話しましょう。通常、DeFi の中核となる機能であるオンチェーン、パーミッションレス、不可逆性は利点ですが、ハッキングされるとすぐに両刃の剣に変わります。ハッカーが成功すると、資金は非常に速い速度でチェーン間で転送、混合、分割される可能性があります。あなたが異常に気づく頃には、資金が無数に細かく切り刻まれ、さまざまな匿名のアドレスに流れ込んでいる可能性があります。
現時点でチームができることは通常、キャッシュフローの追跡を支援してくれるブロックチェーンセキュリティ会社を見つけ、取引所や法執行機関に連絡して凍結を試みることだが、実際の回収率は多くの場合非常に低い。ラディアントはその血なまぐさい例です。彼らはそれを追求するために米国の法執行機関と専門のセキュリティ会社のリソースを利用しました。その結果、彼らは1年半にわたってそれを追求しましたが、依然として実質的な進歩はありませんでした。私はこれを DeFi の鉄則として覚えておきます。お金がコントラクトを離れてハッカーの手に渡った後、いくら取り戻せるかはほとんどあなたやチームのコントロールの外です。
協定は単に停止されるだけでなく、直接締結される可能性があります。
2 番目の結果は、過小評価されがちですが、合意自体がこのハードルを乗り越えられない可能性があるということです。多くの初心者は、ハッキングされた場合、修理のためにしばらくシャットダウンし、抜け穴が修正されたら再び開くことができると考えています。ただし、大規模な攻撃は、もともと正常に動作していたプロジェクトを直接終了させるのに十分です。
ハッカーは盗んだ資金を失っただけでなく、信頼の崩壊ももたらしました。古いユーザーはパニックになって資金を引き出し始め、新しい資金は市場に参入しようとはせず、当初交渉していた協力や投資も撤退しました。協定の穴を埋めることができず、救済資金を集めることができず、日々の運営費を費やすことができない場合、最終的な結果は多くの場合、縮小、つまり露店の秩序ある閉鎖になります。 Radiant は最終的に評価の結果、実現可能な方法が見込めないと結論付け、ユーザーの出金と返済のみを許可するメンテナンス状態に切り替えました。だからこそ、初心者の皆さんに、DeFiにおけるハッキングのリスクは決して単なる価格変動ではないことを思い出していただきたいのです。もしかしたら、プロトコル全体が目の前で消えてしまうかもしれません。
お金を預けるユーザーが最後に負担を負うことが多いです。
認識しなければならない 3 番目のこと: この連鎖反応では、お金を預ける小売ユーザーが最後に立ってその結果を負うことがよくあります。
プロトコルがハッキングされ閉鎖される過程で、チーム、投資家、さらにはハッカーさえも独自の計画と逃げ道を持っていますが、一般のユーザーが利用できる選択肢は実際には非常に限られています。たとえコントラクトが後でメンテナンスステータスに移行され、引き出しが可能になったとしても、最終的にいくら戻ってくることができるかは、最初に入金した金額ではなく、保管庫に残っている金額によって完全に決まります。このような事例から私が覚えていることの 1 つは、DeFi にとって最悪のシナリオは、帳簿の 30% から 50% の下落ではなく、大幅な元本損失、あるいはコントラクトがゼロになることです。この前提をしっかりと考えておけば、後で金額を配分するときに「大丈夫だろう」という心理で大きく賭けることはなくなります。
Radiant Capital の完全な崩壊を観察する
"How did a loan agreement that was originally running smoothly end up being closed down step by step?" Instead of listening to abstract risk descriptions, it is better to look at the real case of Radiant.攻撃がどのように発生したのか、チームがどのように攻撃を追求したのか、そして最終的になぜ断念したのかに至るまで、この完全なタイムラインは、リスク科学の記事を 10 冊読むよりも、DeFi のリスクがどこにあるのかを理解するのに役立ちます。
攻撃はコントラクトを破るのではなく、「人」を破る
Radiant の攻撃は、多くのアナリストによって DeFi の歴史の中で最も洗練されたハッキング事件の 1 つであると評されており、その洗練さは DeFi のリスクに対する多くの人々の想像を打ち砕いたばかりです。ハッキングの原因は、スマート コントラクトの書き方が間違っているか、誰かがプログラムの抜け穴を悪用しているに違いないと考えがちですが、今回の侵害は完全にプログラム コードにあるわけではありません。
その後の分析によると、ハッカーは最初にマルウェアを使用して少なくとも3人の開発者のハードウェアウォレットに侵入し、これらの開発者が「完全に正常に見えたが実際には悪意のある」マルチ署名ウォレット上で一連のトランザクションに署名できるようにした。言い換えれば、侵害されたのはコントラクトそのものではなく、人々と署名プロセスでした。この件は初心者にとって非常に重要な注意事項です。DeFi のセキュリティは、コントラクトが監査されているかどうかだけでなく、その背後にあるチームの運営がどの程度安全であるかにも依存します。美しい監査レポートを備えたプロトコルであっても、チームの機器が危険にさらされているために問題が発生する可能性があります。
約 18 か月間追跡した後、最終的に屋台を閉じることにしました。
攻撃は 2024 年 10 月に発生しました。事件後、チームはパニックにならず、すぐに追跡を開始しました。彼らはWeb3セキュリティ会社に資金の流れの追跡を協力するよう依頼し、また、譲渡された資産の凍結と回収を試みるために米国の法執行機関に積極的に連絡した。彼らは利用可能なほぼすべての正式なルートを使用しました。
しかし、努力は努力であり、結果は結果です。約18か月にわたる調査の後、チームはかなり残酷な結論に達した。つまり、実質的な資産回収はなく、引き継いでくれる新たな救済基金を集めることができず、財政的に存続できないというものだった。最後に、2026 年 6 月に、Radiant DAO は正式に閉鎖を発表しました。ハッキングされてから閉鎖に至るまで、この 1 年半にわたるタイムライン自体が最も強力な証拠です。DeFi の世界では、ハッキングされた資産を回復することは思っているよりもはるかに難しく、最善を尽くしても、最終的には結果が出ない可能性があります。
お金を預けるユーザーにとって、それは何を意味しますか?
レンズを一般ユーザーに引き戻します。利息を得るためにラディアントに資金を預けている人にとって、このプロセス全体の最も直接的な影響は、資産のリスクと信頼が同時に崩壊することです。
たとえコントラクトが後に保守ステータスに移行し、全員が残りのお金を引き出して借金を返済できるようになったとしても、最終的にいくら取り戻せるかは、攻撃とその後の処理後に何が残るかによって決まります。これは、いつでも入出金できる通常の運用コントラクトではなくなりました。私自身この訴訟を読んだ後、私の心に残った文章は次のとおりです。DeFi では、最悪のシナリオは帳簿上の損失ではなく、プロトコルの直接の消滅と大幅な元本損失です。このリスクは 10,000 分の 1 という低い確率ではありません。Radiant はその実例であるため、お金を節約する前に正直に計算する必要があります。
DeFi がハッキングされた後、資金を回収するのが非常に難しいのはなぜですか?
「それが誰なのか、お金がどこに行ったのかはすでにわかっているのに、なぜ取り戻せないのか?」これは、Radiant 事件を読んだ後に多くの人が抱く最大の疑問です。このセクションでは、DeFi がハッキングされた後の資産回復の難しさの背後にあるいくつかの構造的理由を明確に理解するためにさらに深く掘り下げます。これらを理解すれば、「とにかく、何か問題が起こっても、誰かがお金を取り戻すのを手伝ってくれるだろう」と素朴に考える必要はなくなります。
チェーンの不可逆性は利点であると同時に罠でもあります。
最初の理由は、DeFi の最も誇り高い機能に隠されています。それは、トランザクションが元に戻せないということです。従来の金融システムでは、カードが盗まれたり、間違った口座に送金されたりした場合、銀行や決済機関は多くの場合、カードを凍結、失効、回復するメカニズムを備えています。これは、舞台裏で最終的な管理を行う集中管理者が存在するためです。
しかし、オンチェーンの世界では、トランザクションが確認されてブロックに書き込まれると、プロトコル チーム自体を含め、ほとんど誰もトランザクションを取り消すことができません。この設計は、「誰もあなたの資産を自由に没収できない」という分散化の精神を保証しますが、一見通常の取引でハッカーによって資産が移管された場合、神の観点から見ると管理者は復元ボタンを押すことができないことも意味します。私はこれを次のように理解します。あなたは、いかなるセンターからも検閲されない DeFi の自由を享受し、同時に、何か問題が発生したときに取引を元に戻すのを支援してくれる誰かによる保護網の層を放棄することになります。 The two are two sides of the same coin.
資金は迅速に混合およびクロスチェーンされ、キャッシュ フローが分割されます。
2 番目の理由は、ハッカーが非常に成熟したマネーロンダリング ツールを持っており、盗まれた資金の流れを短期間で完全に遮断できるためです。資金が盗まれた後、ハッカーは通常、資金をそのまま放置するだけでなく、すぐに通貨混合サービス、分散型取引所、クロスチェーンブリッジを利用して資金を分割し、混乱させ、別のチェーンに移動させます。
この一連の作業の後、もともと透明だった金の流れは海に注がれたコップの水のようになり、追跡の難易度は急上昇しました。ブロックチェーン自体はオープンかつ透明であり、すべての取引を追跡することができますが、「追跡できる」と「凍結して復元できる」は別の話です。これらの資金が協力する意思のある中央機関(KYCとのやりとりなど)を経由しない限り、法執行機関やセキュリティ会社が実際にブロックチェーンをブロックすることは困難です。 Radiant は通常のリソースを使用して 1 年半にわたってこれを追求しましたが、それでも実質的な進歩はありませんでした。この背後にある主な理由は、この一連の通貨混合とクロスチェーンのマネーロンダリング経路を突破するのが非常に困難であるためです。
国境を越えて匿名であるため、法執行機関が介入することは不可能です。
3 番目の理由は、このような攻撃は国境を越えて匿名で行われることが多く、従来の法執行機関が実際に攻撃に到達することが困難であることです。ハッカーはどの国にも存在する可能性があり、何重ものプロキシや匿名ツールの背後に隠れているため、国境を越えた捜査、訴追、回復という長いプロセスはもちろん、身元を確認することさえ困難になります。
チームがラディアントと同じくらい真剣に米国の法執行機関に連絡を取ったとしても、最終的には「実質的な進展なし」という結果しか得られなかったのはこのためだ。法執行機関が熱心に働いていないという意味ではなく、国境がなく、匿名で、取り返しのつかない環境では、自由に使えるツールは本質的に限られているということです。私たちのような一般ユーザーにとって、これは非常に現実的な考え方の調整をもたらします。回復の希望をその後の法執行機関に託さないでください。本当にあなたを守ることができるのは、事前に余裕のある金額を超えてお金を預けないことです。
DeFi に資金を投入する前に確認すべき最も重要なリスク
「では、DeFiに触れるのをやめるべきでしょうか?」このステップに進む必要はありません。重要なのは、まったく参加しないのではなく、市場に参入する前に必要なチェックを完了し、心構えを整えることです。このセクションでは、問題が一目でわかるような高リスクのプロトコルを除外するために役立ついくつかの重要なポイントを説明します。
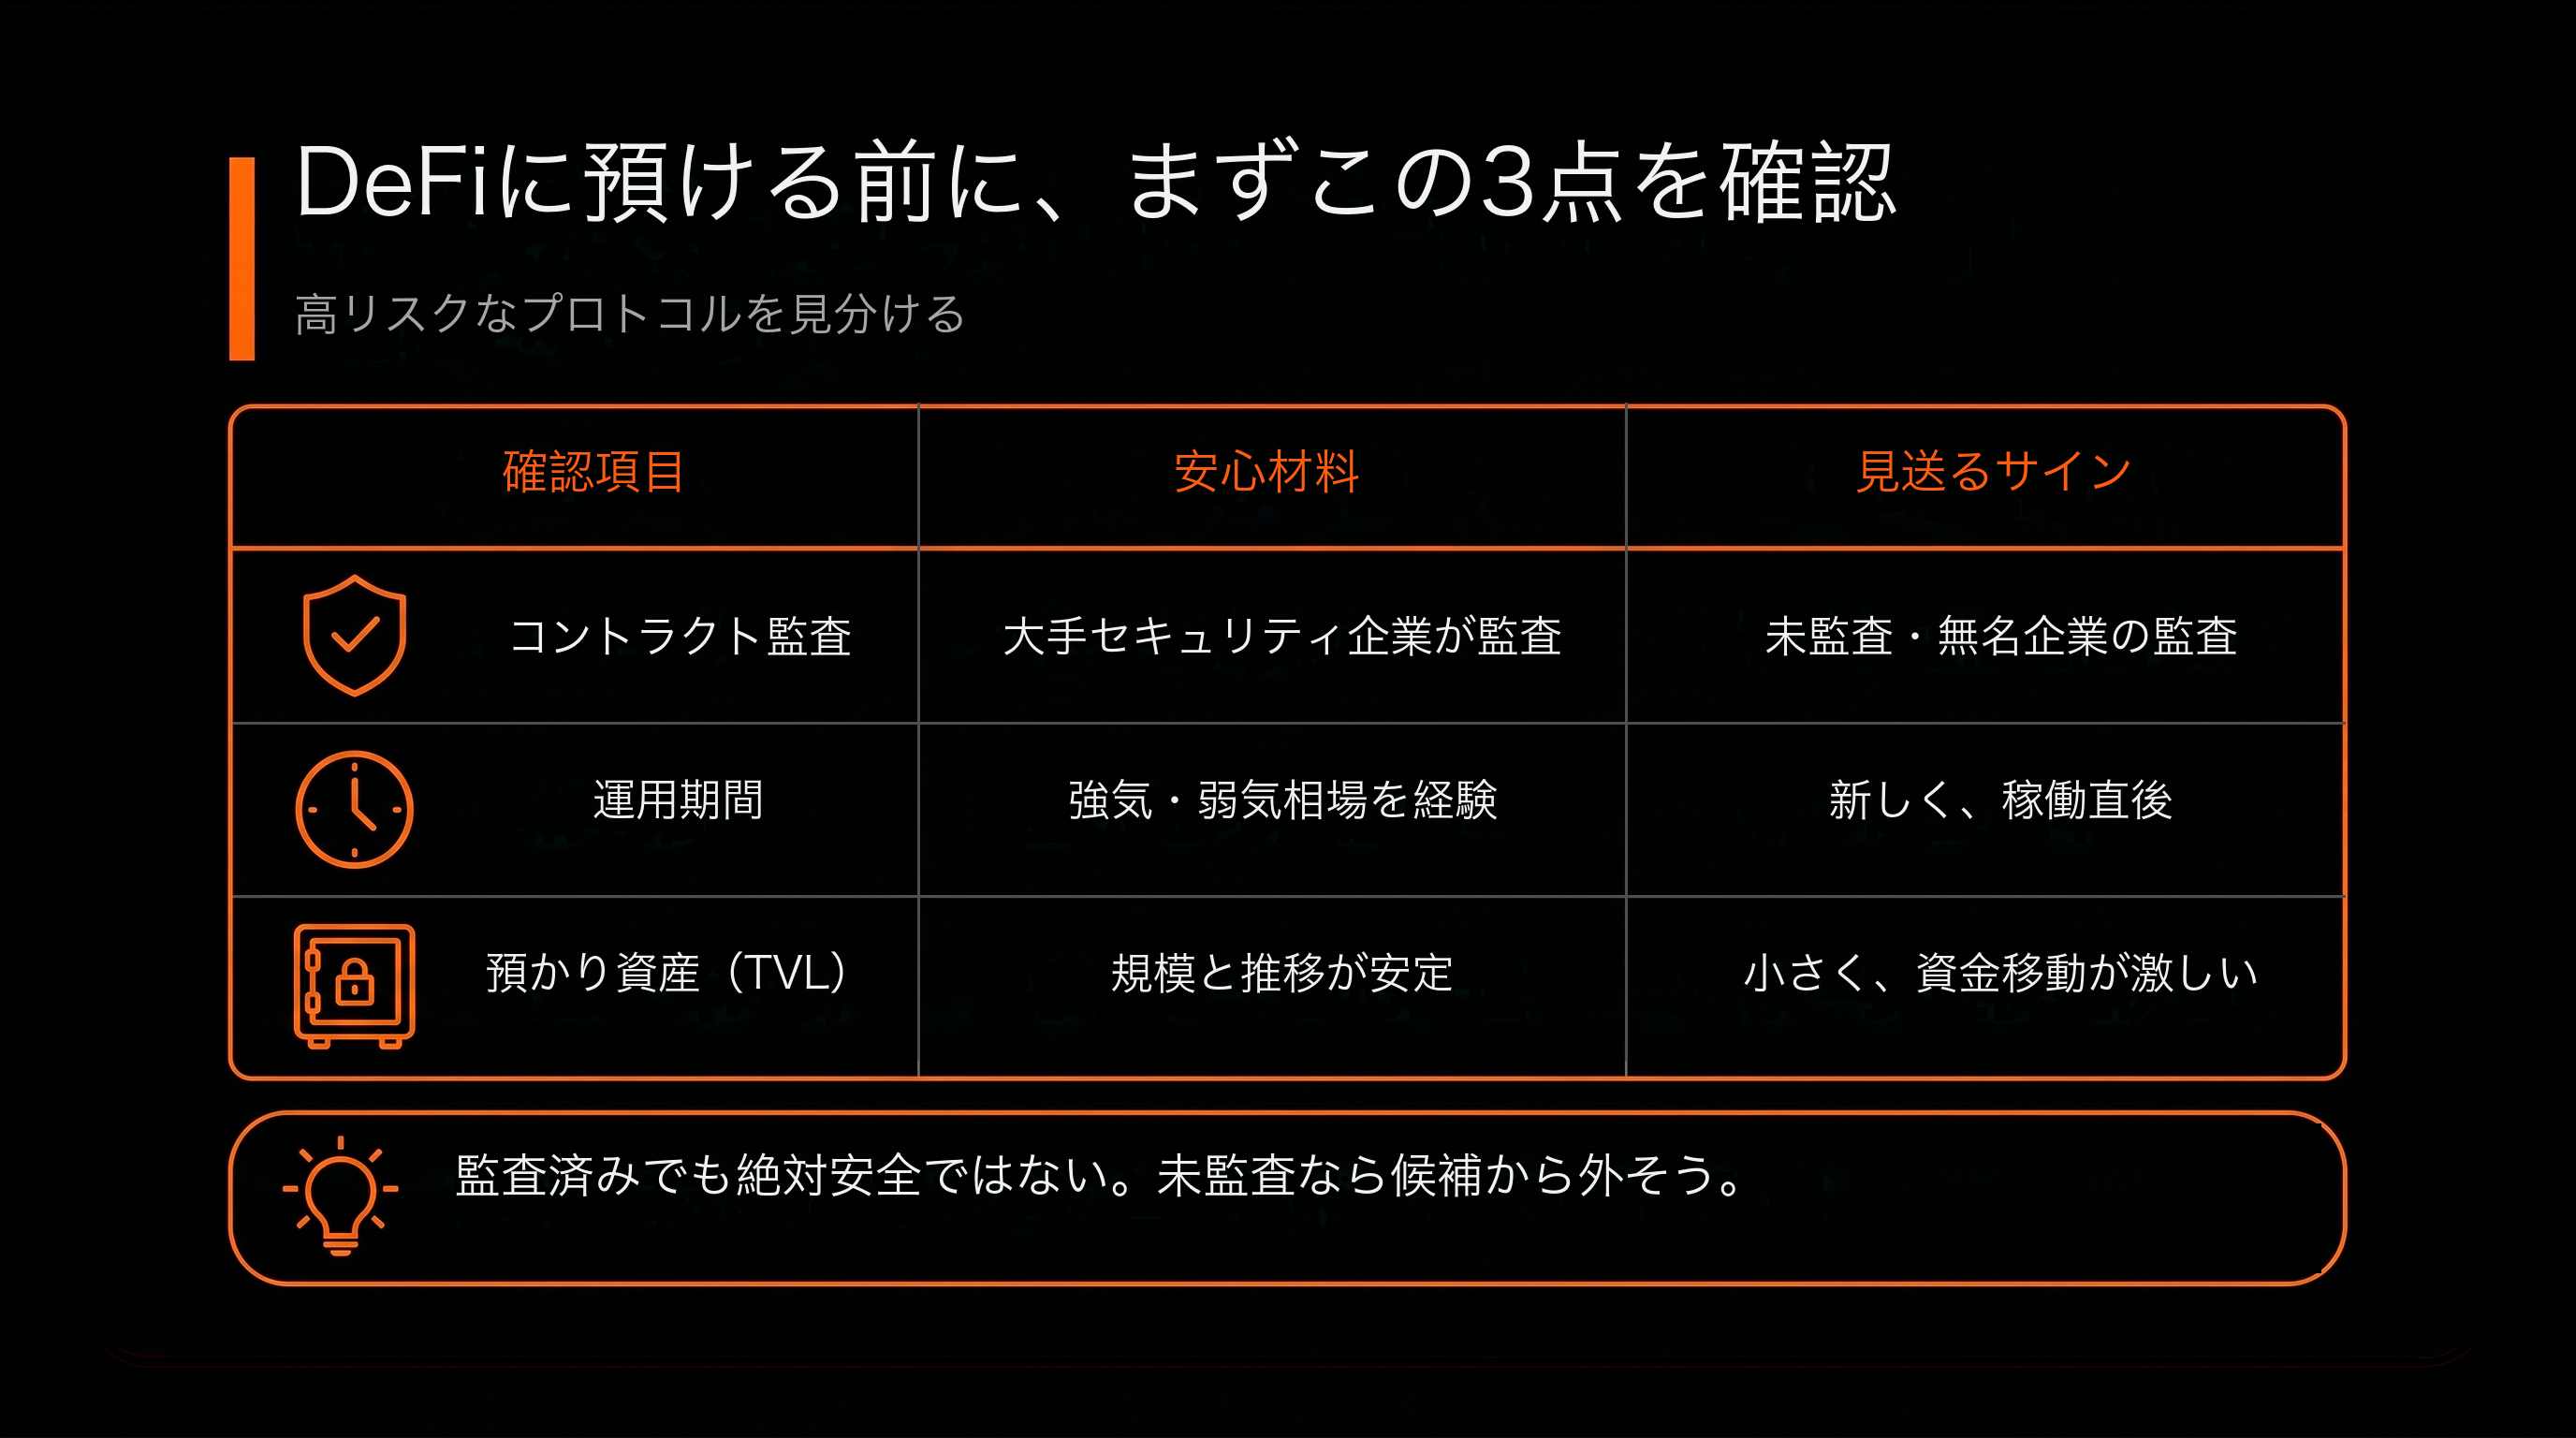
監査、業務時間、資本規模をまず確認する
DeFiプロトコルに資金を投入する前に、最初の大まかなスクリーニングとして、いくつかの基本的な側面を時間をかけて見ていきます。これらの項目のいずれかに問題がないからといって、絶対に安全であるというわけではありませんが、そのうちの 1 つが明らかに間違っている限り、通常はスキップするだけで十分です。
- スマートコントラクトに関して有名なセキュリティ機関による監査を受けていますか?ただし、監査を受けているからといって、絶対に安全であるというわけではないことを覚えておいてください。 Radiant では、監査の外でヒューマン リンクに何かが起こりました。
- プロトコルがどのくらいの期間運用されているか、そして完全なブルベア市場サイクルを経験したかどうかが、最も正直なストレステストです。
- ロックインボリューム(TVL)の規模と過去の傾向に関して、新しすぎるプロトコル、小さすぎるプロトコル、または異常な資金の出入りがあるプロトコルは、より慎重になる必要があります。
これら 3 つの項目を確認したからといって、100% 安全というわけではありませんが、一目で問題がわかる、リスクの高いプロジェクトを多数除外するのに役立ちます。市場参入前の基礎スキルとして捉えています。私はこの宿題をするのが面倒なので、お金をかけるべきではありません。
すべての資産を単一のプロトコルに配置しないでください
DeFi投資における最も危険な行為の1つは、自分の全財産を同じプロトコルに注ぎ込み、決して失敗しないことに賭けることだと思います。ラディアントの訴訟は、コントラクトがどれほどまともなものであっても、即時に償却され、元本が大幅に失われる可能性があることを示しています。
「直接ゼロに戻る可能性がある」このレベルのリスクに直面した場合、最も現実的で最も技術的でない防御線は分散です。資金をさまざまなタイプやチームのプロトコルに分散し、一部を意図的に管理するウォレットに保管することもできます。そうすれば、特定のプロトコルが実際にハッキングされた場合、せいぜい負傷するだけで、全滅することはありません。私自身の原則は非常にシンプルで保守的です。DeFiに資金を投入するときは、「戻ってこないかもしれない」という心構えで金額を決定します。おかげで真夜中に眠ることができますが、それはより多くの利息を稼ぐことよりもはるかに重要です。
リターンの背後にあるリスクの原因を理解する
最後に思い出していただきたいのは、高い年率の数字によって最も影が薄くなりがちな点です。DeFi の魅力的な高いリターンは、まだ明確に見えていないリスクに対応していることがよくあります。フリーランチなどというものは存在せず、異常に高い収益率は通常、気づいていない何らかのリスクに対して利息を支払っていることになります。
したがって、利回りに惹かれる前に、まずいくつかの質問に答えてみる必要があります。この関心はどこから来るのか、プロトコルは収益を上げるためにどのようなモデルに依存しているのか、スマート コントラクトとチームの運用に明らかな弱点はあるのか、ということです。これらのことを熟考することは、単にどの企業が年率が高いかを比較するよりもはるかに重要です。 「ここの収入はどれくらいですか?」と尋ねる代わりに、「この収入の背後に実際にどのようなリスクがあるか?」と尋ねたほうがよいでしょう。収入源が不明瞭であったり、コントラクト金額が不当に高かったりする場合は、たとえ数字がどんなに美しくても、私はスキップします。理解できないリスクが最も高価なリスクだからです。
ハッキングを経験した後に DeFi の考え方を調整するにはどうすればよいですか?
「これを読んだら、DeFiから離れたほうがいいでしょうか?」私の答えは、逃げることではなく、より成熟した精神で立ち向かうことです。技術的なチェックリストを超えて、長期的に本当にあなたを守ることができるのは、リスクを正しく理解することです。このセクションでは、パニックになって過剰修正したり、一瞬の欲のためにレッスンを忘れたりしないように、メンタル面を完成させます。
DeFi の収入を無料のお金ではなく「リスクプレミアム」として扱う
正すべき最初の考え方は、DeFi の高いリターンを、他人には知られていない空から降る幸運と考えないことです。従来の金融と比較して、DeFi が大幅に高い収益をもたらすことができる理由は、本質的に、スマートコントラクトのリスク、チーム運営のリスク、プロトコル障害のリスクなど、従来の預金には見られない、より多くの新しい種類のリスクを負担するためです。
言い換えれば、追加利子は実際には市場があなたに支払うリスクプレミアムであり、無料の福利厚生ではなく、上記の可能性を負担できるようにするための代償です。この観点から見ると、誇張された年率換算された数字に惑わされることはなくなり、この報酬のためにさらにどのようなリスクを負ったのか、また、これらのリスクを負う意思と能力があるかどうかを自然に考えるようになります。考え方は「無料で利益を上げる」から「リスクをとるためにお金を払う」へと変化し、あらゆる決断は慎重になるでしょう。
「最悪のシナリオ」を使用して、投資額を予測する
2 つ目の考え方は、最良のシナリオから突き進むのではなく、最悪のシナリオから後退することを学ぶことです。多くの人が投資額を決めるとき、「年換算の投資額がこれだけ高いなら、もっと投資すれば年間でいくら儲かるだろう」ということだけを考えます。これはハッピーエンドに基づいた典型的な賭けです。
しかし、Radiant が私たちに教えていることはまったく逆です。まず自問してください。「このコントラクトが、Radiant と同じように明日ハッキングされ、その後閉鎖され、投入したお金をすべて取り戻すことができなくなったら、私は耐えられるでしょうか?」あなたの人生や財務計画に深刻な混乱をもたらすという答えがあれば、それはあなたがあまりにも多くを注ぎ込みすぎているので、それを下方修正する必要があることを意味します。私が DeFi で行うすべての割り当てについて、その金額はこの最悪のシナリオから推定されます。まず、たとえゼロになっても対処できることを確認し、その後、正常に動作したときにもたらされるメリットを享受します。この順序により、このリスクの高い分野でより長く生きられるようになります。
一つの出来事に怯えず、その教訓を忘れないでください。
3 番目の最も重要な考え方はバランスをとることです。Radiant のような事件があったからといって DeFi を完全に否定するのではなく、この教訓を数か月後に忘れないようにしてください。両極端は実際にあなたを傷つけます。
大規模なハッキング事件に怯えて二度と手を出さないと、この分野の本当に価値のある部分を見逃してしまう可能性があります。しかし、数日間読んだ後にその内容を忘れてしまい、次回は単一のプロトコルの高い利益とストレスに惹かれてしまうのであれば、何も学んだことにはなりません。より成熟したアプローチは、そのような出来事をリスク認識を調整するための材料として使用することです。監査は万能薬ではなく、回復はほぼ不可能であり、金額の分散と管理が本当のお守りであることを思い出させます。これらの原則を習慣に組み込むことで、最悪の場合の被害にさらされるリスクを許容範囲に抑えながら、DeFiへの参加を続けることができます。
結論
この記事では、Radiant Capitalがハッキングされ、約1年半経ってもなお和解を主張している実際の事例を取り上げ、DeFiがハッキングされた後の現実を明確に理解できるようにします。資産の回収はしばしば困難であり、プロトコルは直接閉鎖される可能性があり、最後に立ってその結果を負うのは、多くの場合、資金を預けた個人投資家です。冒頭の質問に戻りますが、プロトコルがハッキングされた後に資産を回復することはできますか?おそらく答えは非常に難しい、あるいは取り戻すのが不可能です。しかし、私はあなたを怖がらせてDeFiから遠ざけるためにこれを書いているわけではありませんが、最悪のシナリオを見据えてほしいと願っています。まず監査、運営時間、資本規模を確認し、すべての資産を単一のプロトコルに預けず、高い利益の背後にあるリスクの原因を理解し、「戻ってこないかもしれない」という考え方を利用して各投資額を決定してください。これらの原則を構成に組み込むことは、DeFi リスクに対処するためのより現実的で広範囲にわたる方法です。


