

Bạn có phải hễ thấy DeFi lợi nhuận cao là muốn nhảy vào, nhưng lại sợ một ngày protocol bị hack, tiền mất như vậy mà còn không lấy lại được?Bài viết này không dọa bạn tránh xa DeFi, mà sẽ dùng case Radiant đóng cửa, giúp bạn hiểu rõ sau khi protocol bị hack thường xảy ra chuyện gì, vì sao tiền khó lấy lại đến vậy, cần kiểm tra rủi ro nào trước khi đưa tiền vào, cuối cùng giúp bạn đặt lại tâm thế đúng, biết loại lợi nhuận này rốt cuộc có đáng để bạn gánh hay không.
Sau Khi DeFi Bị Hack, Thường Xảy Ra Chuyện Gì?
"Chẳng phải chỉ là bị mất một khoản tiền, team bù vào, đền vào là được rồi sao?" Nhiều người mới có phản xạ đầu tiên như vậy, nhưng thực tế thường tàn khốc hơn nhiều.DeFi bị hack, hậu quả thường làtài sản khó lấy lại, niềm tin sụp đổ, protocol khó cứu, ba việc xảy ra liên tiếp.Phần này mình sẽ giúp bạn nhìn rõ chuỗi phản ứng điển hình này trước, vì chỉ khi hiểu rõ tình huống xấu nhất diễn biến thế nào, bạn mới hiểu vì sao những bước kiểm tra rủi ro tiếp theo là bắt buộc phải làm.
Tài Sản Một Khi Đã Bị Chuyển Đi, Thường Rất Khó Lấy Lại
Trước tiên nói về tác động trực tiếp nhất. DeFi có vài đặc tính cốt lõi nhất —on-chain, không cần cấp phép, không thể đảo ngược,bình thường là ưu điểm của nó, nhưng khi bị hack lại lập tức trở thành lưỡi dao hai mặt.Một khi hacker đã thành công, tiền có thể được chuyển đi, trộn coin, chia nhỏ qua nhiều chain với tốc độ cực nhanh trên chuỗi, đến khi bạn phát hiện bất thường, tiền có thể đã bị chia thành vô số phần nhỏ, chảy vào các địa chỉ ẩn danh khác nhau.
Lúc này việc team có thể làm, thường là tìm công ty bảo mật blockchain hỗ trợ truy vết dòng tiền, liên hệ sàn giao dịch và cơ quan thực thi pháp luật để cố đóng băng, nhưng tỷ lệ thực sự lấy lại được thường rất thấp. Radiant chính là một ví dụ đau đớn: họ đã dùng cả nguồn lực của cơ quan thực thi pháp luật Mỹ và công ty bảo mật chuyên nghiệp để truy tìm, kết quả sau một năm rưỡi vẫn không có tiến triển thực chất. Mình sẽ ghi nhớ điều này như một quy luật sắt của DeFi —một khi tiền đã rời khỏi smart contract và vào tay hacker, bạn lấy lại được bao nhiêu, đa phần lúc đó đã không còn nằm trong tầm kiểm soát của bạn hay team nữa.
Protocol Rất Có Thể Không Chỉ Tạm Dừng, Mà Đóng Cửa Luôn
Hậu quả thứ hai thường bị đánh giá thấp, là chính protocol có thể không trụ qua được cửa này. Nhiều người mới nghĩ bị hack thì cùng lắm là ngưng hoạt động sửa chữa một thời gian, chờ vá lỗ hổng xong là mở lại, nhưngmột lần bị tấn công lớn là đủ để chấm dứt trực tiếp một dự án vốn đang hoạt động bình thường.
Thiệt hại do bị hack không chỉ là khoản tiền bị đánh cắp, điều chí mạng hơn là niềm tin sụp đổ: người dùng cũ bắt đầu hoảng loạn rút tiền, vốn mới không dám vào, hợp tác và đầu tư đã bàn xong cũng rút lại. Khi protocol không bù được lỗ hổng, cũng không gọi được vốn cứu trợ, chi phí vận hành hàng ngày cũng không đốt được nữa, kết cục cuối cùng thường là wind down, tức là đóng cửa có trật tự.Radiant cuối cùng chính là sau khi đánh giá thấy không còn hướng đi khả thi, nên chuyển sang trạng thái duy trì chỉ cho người dùng rút tiền, trả nợ. Vì vậy mình mới nhắc người mới,DeFi rủi ro bị hack,không hề đơn thuần là biến động giá, nó có thể là cả protocol biến mất trực tiếp ngay trước mắt bạn.
Người Dùng Gửi Tiền Vào, Thường Là Người Gánh Chịu Cuối Cùng
Điều thứ ba bạn phải nhận thức rõ: trong chuỗi phản ứng này,những nhà đầu tư nhỏ lẻ gửi tiền vào, thường là nhóm đứng ở cuối cùng, gánh chịu kết quả sau cùng.
Trong quá trình protocol bị hack, đi đến đóng cửa, team, nhà đầu tư, thậm chí hacker đều có toan tính và đường lui riêng, nhưng người dùng bình thường thực sự chỉ có lựa chọn rất hạn chế. Ngay cả khi protocol sau đó chuyển sang trạng thái duy trì, mở cho rút tiền, cuối cùng bạn lấy lại được bao nhiêu cũng hoàn toàn phụ thuộc vào kho bạc còn lại gì, không phải bạn ban đầu gửi bao nhiêu. Điều mình tự rút ra từ loại case này là:DeFi tình huống xấu nhất,không phải là trên sổ sách giảm ba năm phần, mà là vốn gốc bị tổn hại nghiêm trọng, thậm chí protocol về 0 trực tiếp.Nghĩ rõ tiền đề này, sau này khi phân bổ số tiền, bạn mới không dùng tâm thế "nó chắc chắn không có vấn đề" để đặt cửa lớn.
Nhìn Toàn Bộ Quá Trình Sụp Đổ Qua Radiant Capital
"Một protocol cho vay vốn đang hoạt động ổn ổn, rốt cuộc đã đi từng bước đến đóng cửa như thế nào?" Thay vì nghe giải thích rủi ro trừu tượng, chi bằng đặt case thật Radiant ra xem một lần. Từ cách cuộc tấn công xảy ra, team truy tìm ra sao, đến cuối cùng vì sao vẫn phải bỏ cuộc,dòng thời gian đầy đủ này sẽ giúp bạn hiểu rõ rủi ro của DeFi thực chất ẩn ở đâu, hơn cả đọc mười bài phổ cập kiến thức rủi ro.
Cuộc Tấn Công Không Phải Đánh Sập Smart Contract, Mà Là Đánh Sập "Con Người"
Radiant lần này bị nhiều nhà phân tích miêu tả là một trong những vụ hack tinh vi nhất trong lịch sử DeFi, và điểm tinh vi của nó vừa đúng lúc phá vỡ hình dung của nhiều người về rủi ro của DeFi.Chúng ta thường nghĩ bị hack chắc chắn là do smart contract viết sai, bị người ta khoét lỗ hổng chương trình, nhưng lần nàylỗ hổng không hoàn toàn nằm ở code.
Theo phân tích sau vụ việc, hacker trước tiên dùng phần mềm độc hại xâm nhập vào ví cứng của ít nhất ba developer, khiến các developer này ký trên ví multisig từng giao dịch "trông trên màn hình hoàn toàn bình thường, nhưng thực chất là độc hại". Nói cách khác,cái bị đánh sập là con người và quy trình ký, không chỉ là smart contract bản thân.Điều này nhắc nhở người mới một điều rất quan trọng: DeFi an toàn hay không, không chỉ phụ thuộc vào việc smart contract có được audit hay không, mà còn phụ thuộc vào việc thao tác bảo mật của team phía sau có tốt hay không. Một protocol có báo cáo audit đẹp vẫn có thể xảy ra chuyện vì thiết bị của team bị xâm nhập.
Truy Tìm Khoảng 18 Tháng, Cuối Cùng Vẫn Chọn Đóng Cửa
Cuộc tấn công xảy ra vào tháng 10 năm 2024, sau khi xảy ra chuyện team không hề buông xuôi, mà lập tức bắt đầu truy tìm. Họ đã tìm công ty bảo mật Web3 hỗ trợ truy vết dòng tiền, cũng chủ động liên hệ cơ quan thực thi pháp luật Mỹ, cố gắng đóng băng và lấy lại số tài sản đã bị chuyển đi,hầu như mọi kênh chính thống có thể dùng đều đã dùng.
Nhưng nỗ lực là một chuyện, kết quả là chuyện khác. Sau khoảng mười tám tháng truy tìm, kết luận team nhận được khá tàn khốc: không lấy lại được tài sản thực chất, không thu hút được vốn cứu trợ mới sẵn lòng tiếp nhận, tài chính cũng không trụ được nữa. Cuối cùng vào tháng 6 năm 2026, Radiant DAO chính thức tuyên bố đóng cửa. Từ khi bị hack đến khi đóng cửa, dòng thời gian kéo dài một năm rưỡi này bản thân đã là bằng chứng thuyết phục nhất —trong DeFi, việc lấy lại tài sản bị hack,khó hơn nhiều so với bạn tưởng, và dù có dồn hết sức lực, cuối cùng cũng chưa chắc có kết quả.
Điều Này Có Ý Nghĩa Gì Với Người Dùng Đã Gửi Tiền Vào
Kéo góc nhìn về lại người dùng bình thường. Đối với những người đưa vốn vào Radiant để kiếm lãi,tác động trực tiếp nhất mà cả quá trình này mang lại, là rủi ro tài sản và niềm tin sụp đổ cùng lúc.
Ngay cả khi protocol sau đó chuyển sang trạng thái duy trì, mở cho mọi người rút phần tiền còn lại, trả hết nợ, cuối cùng bạn lấy lại được bao nhiêu, phụ thuộc vào sau khi bị tấn công và xử lý còn lại gì, đây đã không còn là protocol hoạt động bình thường, có thể gửi rút bất cứ lúc nào như trước. Sau khi xem xong case này, câu mình nhớ rõ nhất là:trong DeFi, tình huống xấu nhấtkhông phải là lỗ trên sổ sách, mà là protocol biến mất trực tiếp, vốn gốc bị tổn hại nghiêm trọng.Rủi ro này không phải xác suất nhỏ một phần vạn, Radiant chính là ví dụ sống, vì vậy nó phải được tính vào một cách nghiêm túc trước khi bạn gửi tiền.
Vì Sao Sau Khi DeFi Bị Hack, Tiền Lại Khó Lấy Lại Đến Vậy?
"Đã biết là ai, tiền chuyển đi đâu rồi, vì sao vẫn không lấy lại được?" Đây là nghi ngờ lớn nhất của nhiều người sau khi xem xong case Radiant. Phần này chúng ta đào sâu thêm một tầng,nhìn rõ vài nguyên nhân mang tính cấu trúc phía sau việc tài sản khó lấy lại sau khi DeFi bị hack, hiểu rõ những điều này, bạn sẽ không còn ngây thơ nghĩ rằng "dù sao xảy ra chuyện cũng sẽ có người giúp mình lấy lại tiền".
Tính Không Thể Đảo Ngược Trên Chuỗi, Là Ưu Điểm Cũng Là Cạm Bẫy
Nguyên nhân thứ nhất, ẩn trong đặc tính DeFi tự hào nhất: giao dịch không thể đảo ngược.Trong hệ thống tài chính truyền thống, nếu thẻ của bạn bị quẹt trộm, chuyển sai tài khoản, ngân hàng hoặc tổ chức thanh toán thường vẫn có cơ chế đóng băng, hủy bỏ, lấy lại, vì phía sau có một bên quản lý tập trung nắm quyền kiểm soát cuối cùng.
Nhưng trong thế giới on-chain, một khi giao dịch được xác nhận ghi vào block, gần như không ai có thể hủy nó, kể cả chính team protocol. Thiết kế này bảo đảm tinh thần phi tập trung "không ai có thể tùy ý tịch thu tài sản của bạn", nhưng cũng có nghĩa là khi tài sản bị hacker chuyển đi bằng từng giao dịch trông có vẻ bình thường, không có một quản trị viên nào ở góc nhìn thượng đế có thể nhấn nút hoàn tác. Mình sẽ hiểu như thế này:bạn hưởng tự do của DeFi không bị bất kỳ trung tâm nào kiểm soát, đồng thời cũng từ bỏ luôn tấm lưới bảo vệ có người giúp bạn hủy giao dịch khi xảy ra chuyện,hai điều này là hai mặt của cùng một đồng xu.
Tiền Có Thể Nhanh Chóng Trộn Coin, Chuyển Chain, Dòng Tiền Bị Xé Nhỏ
Nguyên nhân thứ hai, làhacker có công cụ rửa tiền rất tinh vi, có thể xáo trộn hoàn toàn dấu vết dòng tiền của số tiền phi pháp trong thời gian ngắn.Sau khi tiền bị đánh cắp, hacker thường không ngốc để yên tại chỗ, mà lập tức thông qua dịch vụ trộn coin, sàn phi tập trung, cầu nối liên chuỗi, để xé nhỏ, xáo trộn, chuyển số tiền này sang các chain khác nhau.
Qua một loạt thao tác này, dòng tiền vốn rõ ràng giờ như một ly nước đổ vào biển, độ khó truy vết tăng thẳng lên. Dù blockchain bản thân công khai minh bạch, mọi giao dịch đều tra được, nhưng"tra được dấu vết" và "đóng băng được, lấy lại được" là hai chuyện khác nhau — chỉ cần số tiền này không đi qua một tổ chức tập trung sẵn lòng hợp tác (ví dụ sàn có KYC), cơ quan thực thi pháp luật và công ty bảo mật rất khó thực sự chặn được nó. Radiant đã dùng nguồn lực chính thống truy tìm một năm rưỡi vẫn không có tiến triển thực chất, phần lớn nguyên nhân phía sau chính là con đường rửa tiền bằng trộn coin và chuyển chain này thực sự quá khó phá giải.
Xuyên Quốc Gia, Ẩn Danh, Khiến Tay Thực Thi Pháp Luật Không Chạm Tới
Nguyên nhân thứ ba, làloại tấn công này thường được thực hiện xuyên quốc gia, ẩn danh, sức mạnh thực thi pháp luật truyền thống rất khó thực sự chạm tới.Hacker có thể ở bất kỳ quốc gia nào, ẩn sau lớp lớp proxy và công cụ ẩn danh, đến danh tính cũng khó xác định, càng chưa nói đến quy trình điều tra, khởi tố, truy đòi xuyên biên giới kéo dài.
Đây cũng là lý do vì sao, ngay cả khi team như Radiant nghiêm túc liên hệ cơ quan thực thi pháp luật Mỹ như vậy, cuối cùng cũng chỉ đổi lại được kết quả "không có tiến triển thực chất". Không phải cơ quan thực thi pháp luật không nỗ lực, mà trong một môi trường không biên giới, ẩn danh, không thể đảo ngược, công cụ họ có trong tay vốn đã hạn chế. Đối với những người dùng bình thường như chúng ta, điều này mang đến một điều chỉnh tâm thế rất thực tế:đừng đặt hy vọng lấy lại tiền vào việc thực thi pháp luật sau khi xảy ra chuyện, điều thực sự bảo vệ bạn được, là trước đó không đưa số tiền vượt quá khả năng chịu đựng của mình vào.
Trước Khi Đưa Tiền Vào DeFi, Rủi Ro Nào Cần Kiểm Tra Nhất
"Vậy chẳng lẽ mình cứ tránh xa DeFi luôn?" Cũng không cần đi đến mức đó.Trọng tâmkhông phải là không tham gia hoàn toàn, mà là làm hết những kiểm tra cần làm trước khi vào lệnh, đặt lại tâm thế đúng.Phần này cho bạn vài điểm mấu chốt mà chính mình cũng thực sự làm theo, giúp bạn lọc trước những protocol rủi ro cao nhìn qua là thấy có vấn đề.
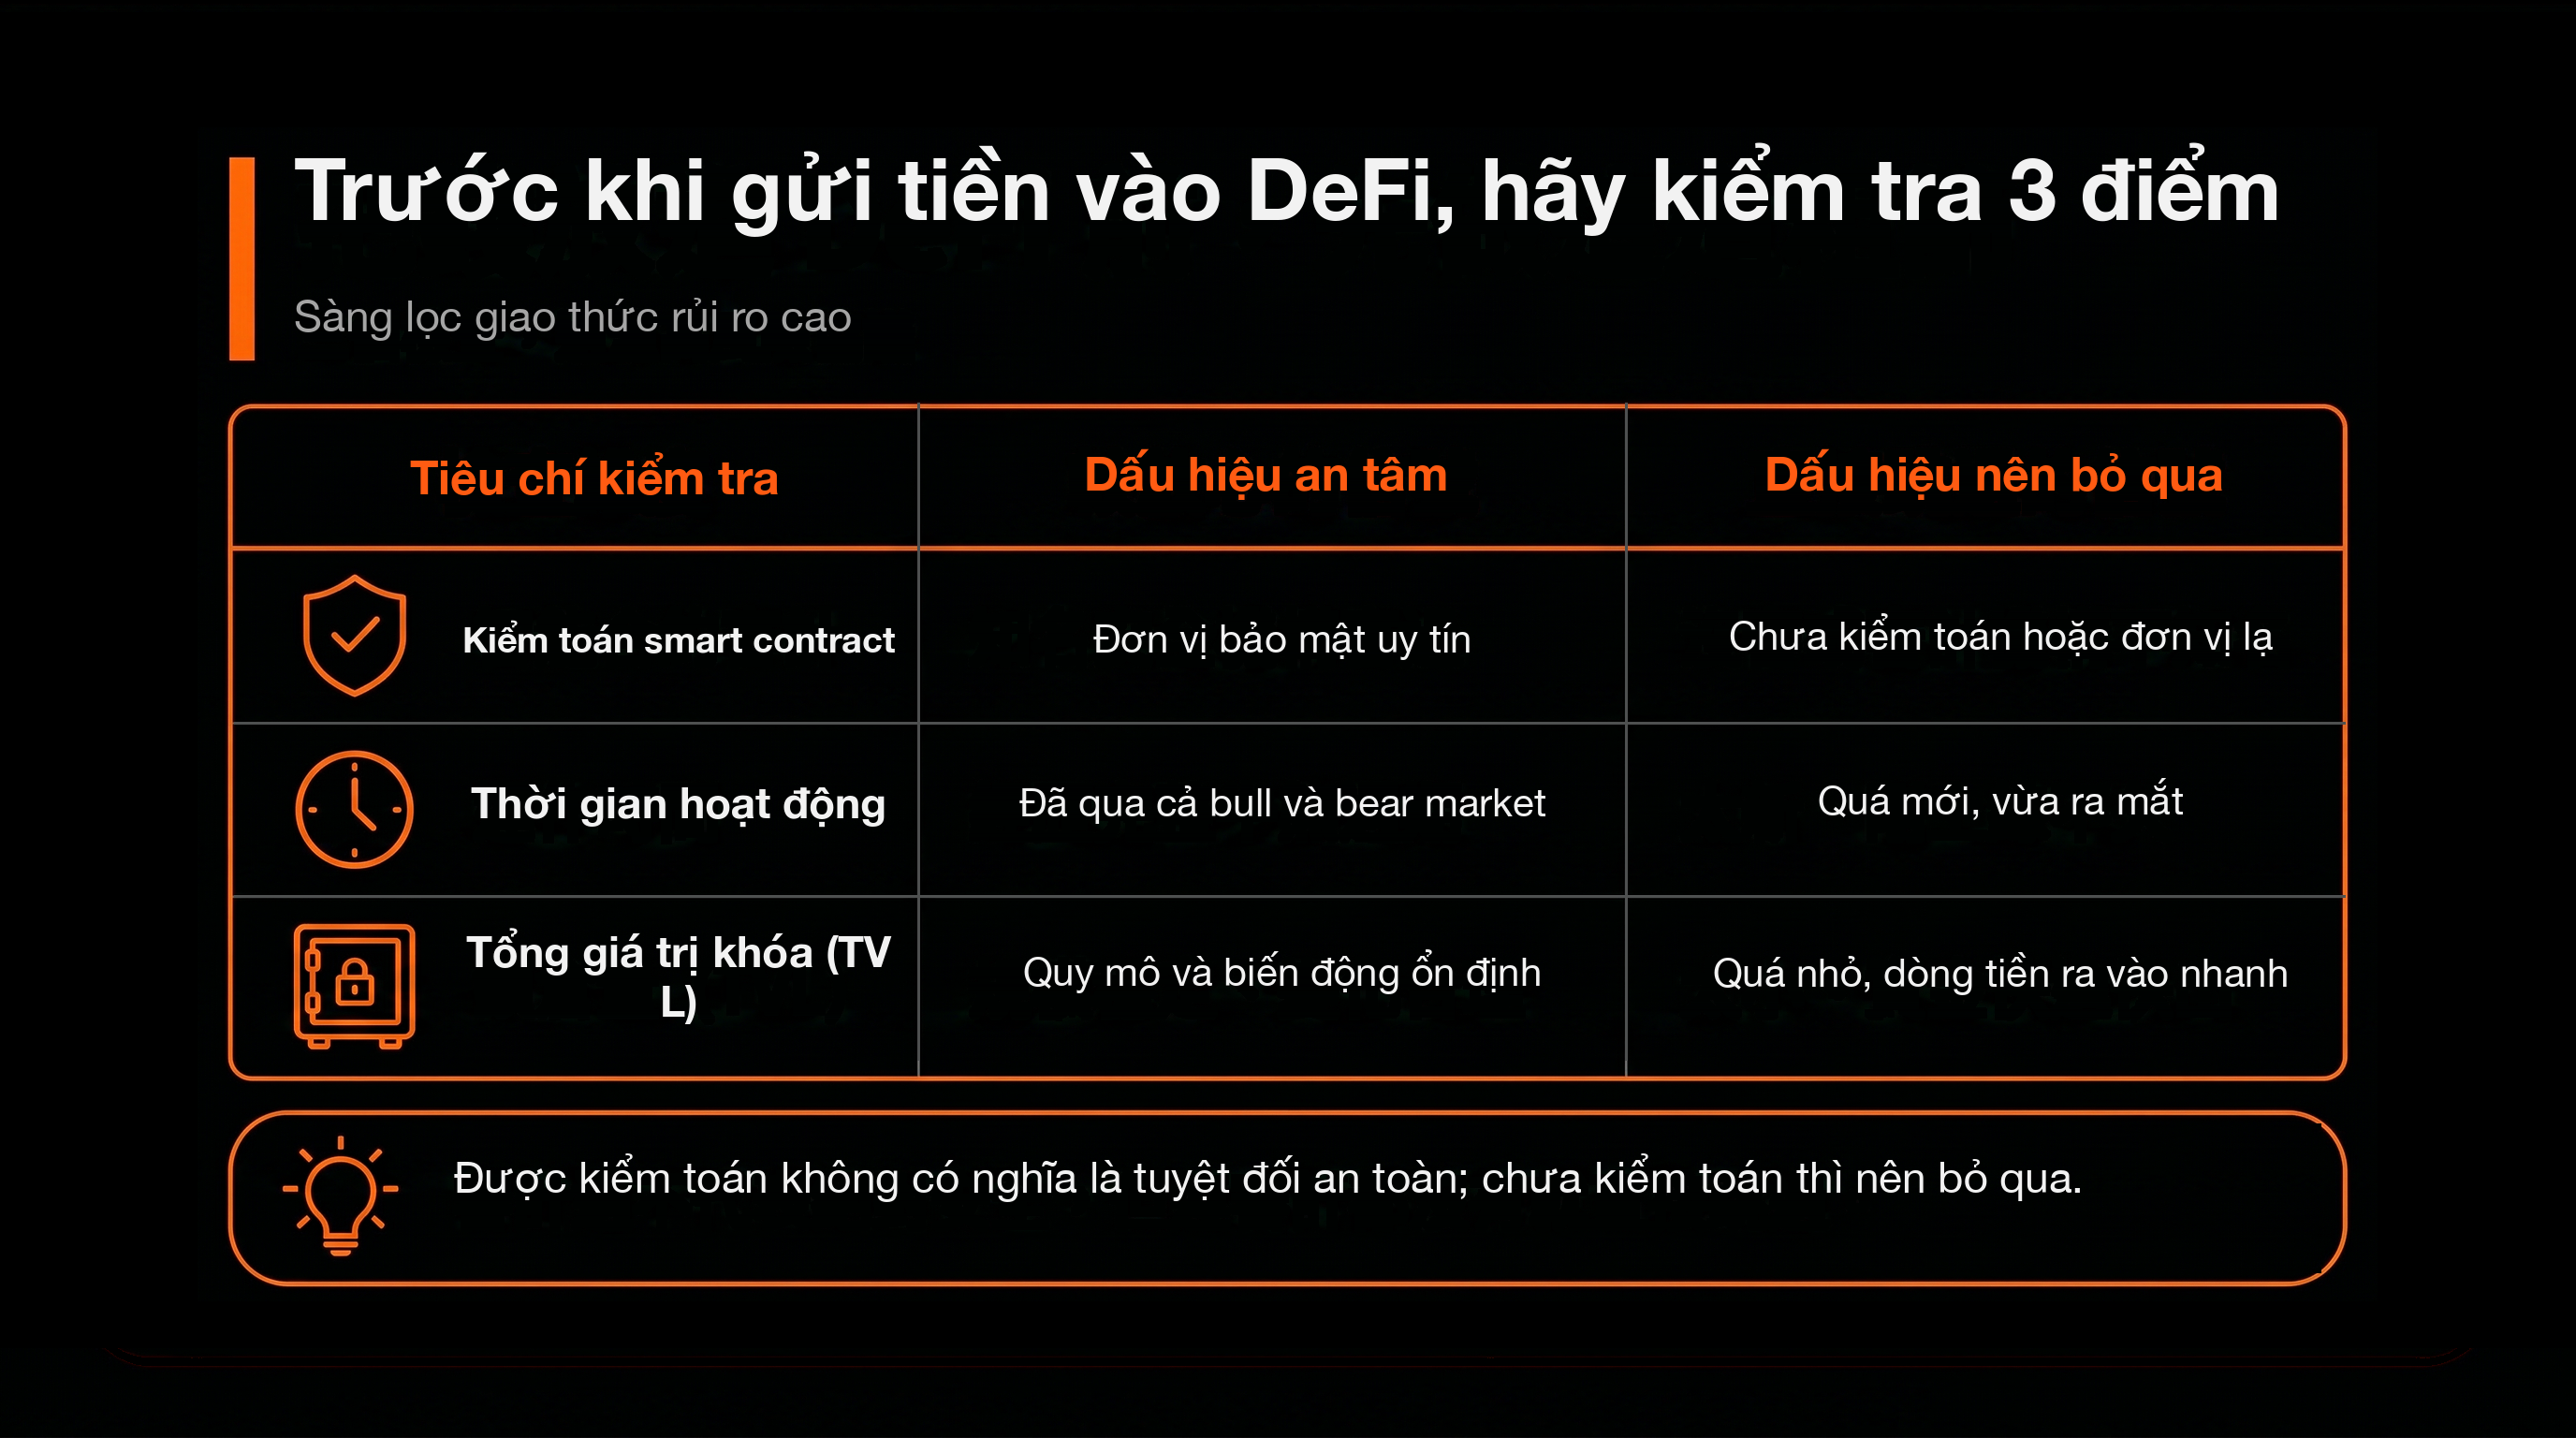
Trước Tiên Xem Audit, Thời Gian Hoạt Động Và Quy Mô Vốn
Trước khi đưa tiền vào một protocol DeFi, mình sẽ dành thời gian xem vài khía cạnh cơ bản nhất, coi như vòng lọc thô đầu tiên.Mấy mục này không tìm ra vấn đề không có nghĩa là hoàn toàn an toàn, nhưng chỉ cần một trong số đó rõ ràng có gì không ổn, thường là đủ để mình bỏ qua ngay.
- Có được audit smart contract bởi tổ chức bảo mật uy tín hay không — nhưng phải nhớ,đã audit không đồng nghĩa với tuyệt đối an toàn,Radiant chính là ví dụ xảy ra chuyện ở khâu con người, ngoài phạm vi audit.
- Protocol đã hoạt động bao lâu, có trải qua đủ chu kỳ thị trường tăng giảm hoàn chỉnh chưa,thời gian là bài kiểm tra áp lực trung thực nhất.
- Quy mô và xu hướng lịch sử của lượng vốn khóa (TVL),protocol quá mới, quá nhỏ, dòng tiền ra vào bất thường đều cần cẩn trọng hơn.
Kiểm tra xong ba mục này, bạn sẽ không vì thế mà an toàn 100%, nhưngcó thể giúp bạn lọc bỏ một loạt lớn dự án rủi ro cao mà nhìn qua đã thấy có vấn đề.Mình coi đây là kỹ năng cơ bản trước khi vào lệnh, đến việc làm bài tập cơ bản này còn lười thì càng không nên đưa tiền vào.
Đừng Dồn Hết Tài Sản Vào Một Protocol Duy Nhất
DeFi trong đầu tư, mình cho rằng cách làm nguy hiểm nhất, chính là dồn toàn bộ gia sản vào một protocol duy nhất, cá cược rằng nó mãi mãi không xảy ra chuyện.Radiant case đã cho bạn thấy,protocol dù đàng hoàng đến đâu, cũng có khả năng đóng cửa trực tiếp, vốn gốc bị tổn hại nghiêm trọng.
Đối diện với loại rủi ro "có thể về 0 trực tiếp" này,tuyến phòng thủ thực tế nhất, cũngkhông cần kỹ thuật nhất, chính là phân bổ.Phân bổ vốn vào các protocol thuộc loại khác nhau, team khác nhau, thậm chí cố ý giữ lại một phần trong ví do chính bạn kiểm soát không động vào, thì nếu chẳng may một protocol nào đó thực sự bị hack đóng cửa, bạn cùng lắm là bị thương, không đến mức toàn quân bị diệt. Nguyên tắc của mình rất đơn giản và cũng bảo thủ: mỗi khoản tiền đưa vào DeFi, đều dùng tâm thế "khoản này có thể không lấy lại được" để quyết định số tiền, để mình có thể ngủ ngon lúc nửa đêm, quan trọng hơn nhiều so với kiếm thêm chút lãi đó.
Hiểu Rõ Nguồn Gốc Rủi Ro Đằng Sau Lợi Nhuận
Nhắc nhở cuối cùng, cũng là dễ bị con số APY cao lấn át nhất:DeFi những lợi nhuận cao hấp dẫn đó, đằng sau thường tương ứng với rủi ro bạn chưa nhìn rõ.Trên đời không có bữa trưa miễn phí, tỷ suất lợi nhuận cao bất thường, thường là đang trả lãi cho một loại rủi ro nào đó bạn chưa để ý.
Vì vậy trước khi bị lợi suất thu hút, mình sẽ ép bản thân trả lời vài câu hỏi: khoản lãi này rốt cuộc từ đâu ra, protocol dựa vào mô hình gì để kiếm tiền, smart contract và thao tác của team có điểm yếu rõ ràng nào không. Nghĩ rõ những điều này quan trọng hơn nhiều so với đơn thuần so sánh nơi nào APY cao hơn.Thay vì hỏi "ở đây lợi nhuận cao đến đâu", chi bằng hỏi trước "đằng sau lợi nhuận này, tôi thực tế đang gánh rủi ro gì".Một protocol mà đến nguồn gốc lợi nhuận cũng không nói rõ được, hoặc cao đến mức bất hợp lý, dù con số đẹp đến đâu mình cũng sẽ bỏ qua trước — vìrủi ro không hiểu được, mới là rủi ro đắt nhất.
Sau Khi Trải Qua Bị Hack, Làm Sao Điều Chỉnh Tâm Thế DeFi Của Bạn?
"Xem xong những điều này, chẳng lẽ nên tránh xa DeFi?" Câu trả lời của mình không phải là trốn tránh, mà là dùng tâm thế trưởng thành hơn để đối mặt. Ngoài danh sách kiểm tra kỹ thuật,thứ thực sự bảo vệ bạn lâu dài, thực chất là một nhận thức đúng về rủi ro.Phần này chúng ta bổ sung mảng tâm thế này, để bạn không vì một lần hoảng loạn mà phản ứng thái quá, cũng không vì một lúc tham lam mà quên mất bài học.
Coi Lợi Nhuận DeFi Là "Phần Bù Rủi Ro", Không Phải Tiền Miễn Phí
Tâm thế đầu tiên cần điều chỉnh, là đừng coi lợi nhuận cao của DeFi là món hời từ trên trời rơi xuống mà người khác không biết. So với tài chính truyền thống,DeFi sở dĩ có thể cho lợi nhuận rõ ràng cao hơn, về bản chất là vì bạn đang gánh nhiều rủi ro hơn, loại hình mới hơn — rủi ro smart contract, rủi ro thao tác của team, rủi ro protocol sụp đổ, đây đều là những thứ tiền gửi truyền thống không có.
Nói cách khác,khoản lãi thêm đó, thực chấtlà phần bù rủi ro mà thị trường trả cho bạn, là khoản đền bù cho việc bạn gánh những khả năng nói trên, không phải phúc lợi vô cớ.Khi bạn nhìn từ góc độ này, sẽ không còn bị một con số APY phô trương làm mờ mắt, mà sẽ tự nhiên nghĩ: để đổi lấy lợi nhuận này, mình rốt cuộc gánh thêm rủi ro gì, những rủi ro này mình có muốn gánh không, có gánh được không. Tâm thế chuyển từ "kiếm tiền miễn phí" thành "tính phí cho việc gánh rủi ro", mỗi quyết định của bạn sẽ cẩn trọng hơn một bậc.
Dùng "Tình Huống Xấu Nhất" Để Suy Ngược Ra Số Tiền Nên Đầu Tư
Tâm thế thứ hai, làhọc cáchsuy ngược từ tình huống xấu nhất, thay vì lao thẳng từ tình huống tốt nhất.Nhiều người khi quyết định đầu tư bao nhiêu, trong đầu chỉ nghĩ "nếu APY cao thế này, thì mình đặt nhiều hơn một chút, một năm kiếm thêm được bao nhiêu", đây là kiểu đặt cửa suy ngược từ kết cục tốt đẹp điển hình.
Nhưng Radiant dạy cho chúng ta, chính là phải làm ngược lại: trước tiên tự hỏi bản thân "nếu ngày mai protocol này bị hack như Radiant rồi đóng cửa, khoản tiền mình đưa vào hoàn toàn không lấy lại được, mình có chịu được không?" Nếu câu trả lời là sẽ làm rối loạn nghiêm trọng cuộc sống và kế hoạch tài chính của bạn, thì có nghĩa là bạn đã đưa vào quá nhiều, nên giảm xuống. Mỗi khoản phân bổ của mình trong DeFi, số tiền đều được suy ngược ra từ tình huống xấu nhất này —trước tiên xác định dù về 0 mình cũng chịu được, sau đó mới hưởng lợi nhuận nó mang lại khi hoạt động bình thường.Trình tự như vậy có thể giúp bạn sống lâu hơn trong lĩnh vực rủi ro cao này.
Không Bị Một Sự Kiện Đơn Lẻ Làm Sợ Hãi Rút Lui, Cũng Không Quên Bài Học Của Nó
Điều thứ ba, cũng là tâm thế cần cân bằng nhất:đừng vì một sự kiện như Radiant mà phủ nhận hoàn toàn DeFi, nhưng cũng tuyệt đối đừng để vài tháng sau lại quên sạch bài học này.Hai cực này thực chất đều sẽ khiến bạn bị thương.
Bị một sự kiện hack lớn làm sợ hãi rồi từ đó hoàn toàn không đụng vào nữa, bạn có thể sẽ bỏ lỡ phần thực sự có giá trị của lĩnh vực này; nhưng nếu xem xong vài ngày rồi quên hết, lần sau lại bị lợi nhuận cao thu hút mà dồn hết vào một protocol duy nhất, thì coi như chẳng học được gì. Cách làm trưởng thành hơn, là coi loại sự kiện này là tư liệu để chỉnh lại nhận thức rủi ro của bản thân:nó nhắc bạnaudit không phải thần dược, lấy lại tiền gần như không thể, phân bổ và kiểm soát số tiền mới là bùa hộ mệnh thực sự.Biến những nguyên tắc này thành thói quen, bạn mới có thể tiếp tục tham gia DeFi, đồng thời nén thiệt hại khi bản thân rơi vào tình huống xấu nhất xuống một mức có thể chịu đựng được.
Kết luận
Bài viết này dùng case thật Radiant Capital bị hack, truy tìm khoảng một năm rưỡi vẫn phải tuyên bố đóng cửa, giúp bạn nhìn rõ thực tế sau khi DeFi bị hack: tài sản thường khó lấy lại, protocol có thể đóng cửa trực tiếp, và người đứng ở cuối cùng gánh chịu kết quả, thường là những nhà đầu tư nhỏ lẻ đã gửi tiền vào. Trở lại câu hỏi ban đầu — protocol bị hack rồi tài sản còn lấy lại được không? Câu trả lời đa phần là rất khó, thậm chí không lấy lại được. Nhưngmình viết bài nàykhông phải để dọa bạn tránh xa DeFi, mà mong bạn nhìn thấy trước tình huống xấu nhất: trước tiên kiểm tra audit, thời gian hoạt động và quy mô vốn, đừng dồn hết gia sản vào một protocol duy nhất, hiểu rõ nguồn gốc rủi ro đằng sau lợi nhuận cao, và dùng tâm thế "khoản này có thể không lấy lại được" để quyết định số tiền đầu tư mỗi lần. Đưa những nguyên tắc này vào cách phân bổ vốn của bạn, mới là cách đối diện với rủi ro DeFi một cách vững vàng hơn, và đi được xa hơn.


